そもそもJC-STARでどう変わるのか
「AIとかのセキュリティリスク怖いよね、発電所大丈夫?対策しよ!!」
一応そういう話がJC-STAR絡みの話の出発点のはず、多分こういうことだ。
そこには異存はないのだけれど、問題はその「対策」がどう効いてくるか。
実際にどうなっているか説明しよう!!
IPA(情報処理推進機構)が定めたIoT機器向けのセキュリティ基準「JC-STAR」。本来はルーターやスマート家電向けの「取得すると分かりやすい」任意のラベル制度だった。ところが、2027年以降、新たに太陽光発電設備を電力系統へ接続する場合、このJC-STAR(★1)への適合が事実上の必須条件(グリッドコード化)となる。つまり、通信機能を持つパワコン(PCS)や監視装置は、このお墨付きがないと電力網に繋がせてもらえなくなるのだ。
Table of Contents
どんな問題が起きるのか
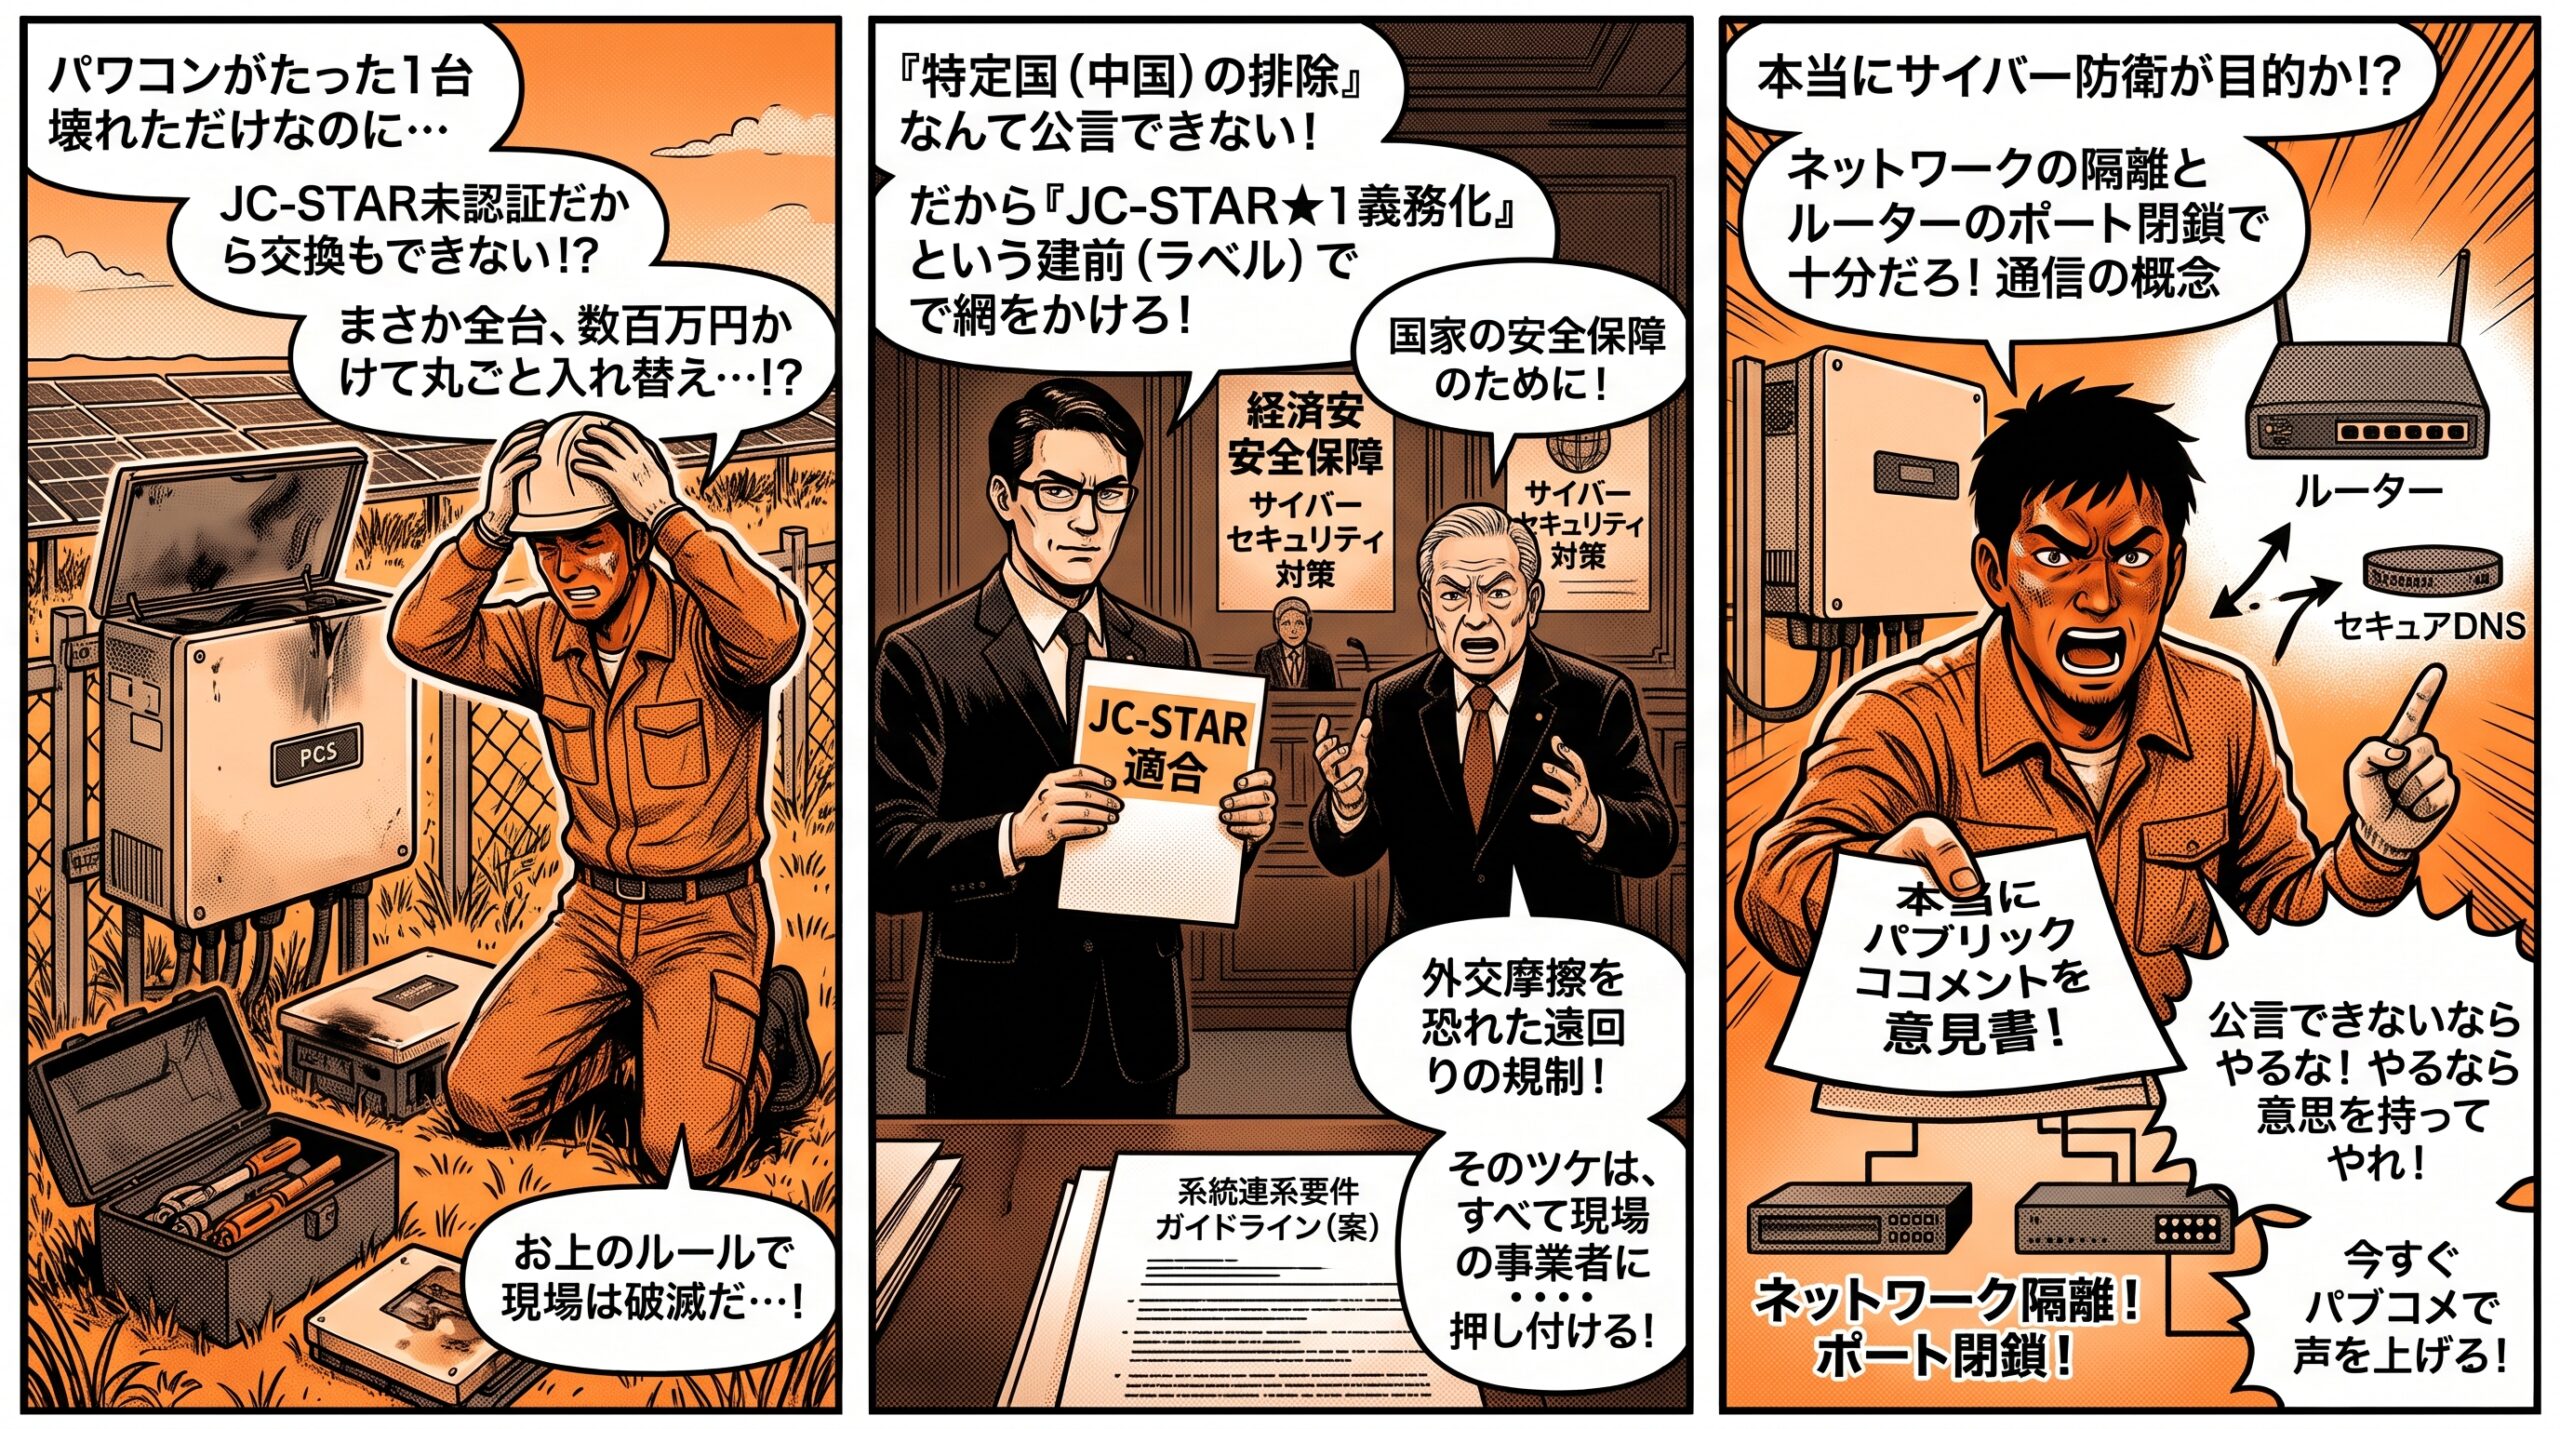
以前のブログでも書いた通り、この規制は現場の運用を根底から破壊する。最も恐ろしいのは、2027年以降に「既存のPCSが1台壊れた時」だ。従来なら倉庫の予備機や同型機と交換して終わっていたものが、いちいち送配電会社への申請と審査が必要になる。 ここで、HUAWEIのようなJC-STAR未取得の機器はどうなるか。設定用のWi-Fi機能があるだけで「通信機器」とみなされ交換は不可。監視装置(SmartLogger)も使えない。結果、たった1台のPCSの故障をきっかけに、発電所全体のPCS全台と監視装置を丸ごと、数百万円かけて「国産の認証機器」に入れ替えるハメになる。全国で1,000万台近く稼働している低圧のPCSが寿命を迎えるたびにこの手続きが殺到し、電力会社の窓口はパンク。日本中で「ただ機器交換ができないだけ」で放置される発電所が大量発生する。
もともと国内製PCSであろうが、オンライン、オフライン発電所であろうが、軽微な変更から要接続検討という理解できない変更になっている。
裏の狙いは「特定排除」
なぜこんな狂った制度が強行されるのか。経済産業省も公式には「サイバーセキュリティの強化」としか言わない。だが、現場の人間なら誰でも分かっている。これは事実上の「中国製(特にHUAWEI)監視装置とPCSの排斥」だ。 JC-STARという制度自体、ネットワークの安全を本質的に担保するものではない。ルーターのポートを閉じ、セキュアDNSを経由させるなど、発電所と外部のネットワークを論理的に隔離するぐらいが現状できる対策だと思うのだが、あえて「エッジ機器単体のハードウェア認証」に固執するのは、最初から特定メーカーの機器を日本の電力網から物理的に追い出すこと自体が目的だからだ。
バックドアの正体
では、なぜそこまでHUAWEIを追い出したいのか。彼らが恐れているのは「バックドア」だ。といっても、映画に出てくるような秘密のハッキングプログラムではない。SmartLoggerやPCSに標準搭載されている「メーカー経由の遠隔操作・アップデート機能」のことだ。 我々事業者からすれば、現地に行かずにファームウェアを更新し、出力を制御できるこの機能は、O&M(運用保守)に不可欠な正当なメンテナンスツールだ。しかし、見方を変えれば、メーカー側からいつでも日本の発電設備にアクセスし、状態を書き換えられる「公式なバックドア」として機能してしまう。
想定される「最悪のシナリオ」
もし有事の際、中国の「国家情報法(自国企業に諜報活動への協力を義務付ける法律)」が発動されたらどうなるか。中国政府がHUAWEIに対し、このメンテナンス機能を悪用するよう指示を下す。その瞬間、日本全国に無数に散らばる低圧太陽光発電所が、一斉に遠隔操作で「出力停止(キルスイッチ)」される。分散電源が一気にブラックアウトすれば、周波数が乱れ、日本の広域な電力網そのものが大連鎖崩壊(ブラックアウト)を引き起こす。これが、政府が死に物狂いで回避したい最悪のシナリオだと思う。
中国排外を公言できない日本政府の事情
これほど明確な国家安全保障の危機があるなら、なぜ堂々と「中国製通信機器は電力網から排除する」と言わないのか。WTO(世界貿易機関)のルールや、中国からの強烈な経済的・外交的報復(レアアースの禁輸や日本企業への嫌がらせ)を恐れているからだろう。 他国を名指しで排除すれば国際問題になる。だから官僚たちは、波風を立てないよう「JC-STARという国内独自のセキュリティラベルを必須化する」という、極めて姑息で遠回りな建前を用意した。
その網で中国メーカーを濾し取ろうという算段だ。
公言できないならやるな。やるなら意思を持ってやれ
この政府の「外交的チキンレースの逃げ道」として作られた建前ルールのせいで、外部と通信すらしないただの設定用Wi-Fiまでが巻き添えを食らい、現場の事業者が全台交換という理不尽なコストと労力を背負わされている。 国家のインフラと国民の命を守るというのなら、小細工で現場を混乱させるのはやめていただきたい。外交摩擦を恐れて本音を隠すくらいなら、最初からこんな制度を作るな。本当に排除が必要不可欠だと言うのなら、外交的非難など無視してでも「国家安全保障の観点から、特定企業製品の接続を禁ずる」と堂々とルール化しろ。政治家のパフォーマンスと官僚の責任逃れのツケを、発電所を維持している我々に押し付けるな。やるなら、泥をかぶる覚悟と意思を持ってやれ。.
【参考・出典(一次情報)】
今回の記事の背景となっている国の公式資料およびパブリックコメントの提出先は以下の通りです。政府の「建前」がどのように文書化されているか、ぜひご自身の目で確認してみてください。
1. 経済産業省 資源エネルギー庁
-
「電力品質確保に係る系統連系技術要件ガイドライン(案)」に対する意見公募(パブリックコメント) 今回の運用破綻を引き起こす規制改定案の全容と、意見提出フォーム(締切:2026年11月6日)。現場の声を届けるための最重要リンクです。e-Gov 意見提出フォーム(案件番号:620124016)
-
「電力分野のサイバーセキュリティについて」 JC-STARのグリッドコード化(事実上の義務化)に関する基本方針、対象機器の解釈、FAQなどがまとめられた特設ページ。経済産業省 公式ページ
2. 独立行政法人 情報処理推進機構(IPA)
-
セキュリティ要件適合評価及びラベリング制度(JC-STAR) IoT機器のセキュリティ適合基準と、現在★1を取得している(=今回の規制をクリアできる)機器・メーカーのリスト。どの国のメーカーが取得できていないかが一目で分かります。IPA 公式ページ
3. 内閣官房
-
「大規模太陽光発電事業(メガソーラー)に関する対策パッケージ」 2025年(令和7年)12月23日 関係閣僚会議決定。今回のサイバーセキュリティ義務化の根本的な政治的発端となった、政府のインフラ規制強化方針の一次資料です。内閣官房 対策パッケージ資料(PDF)